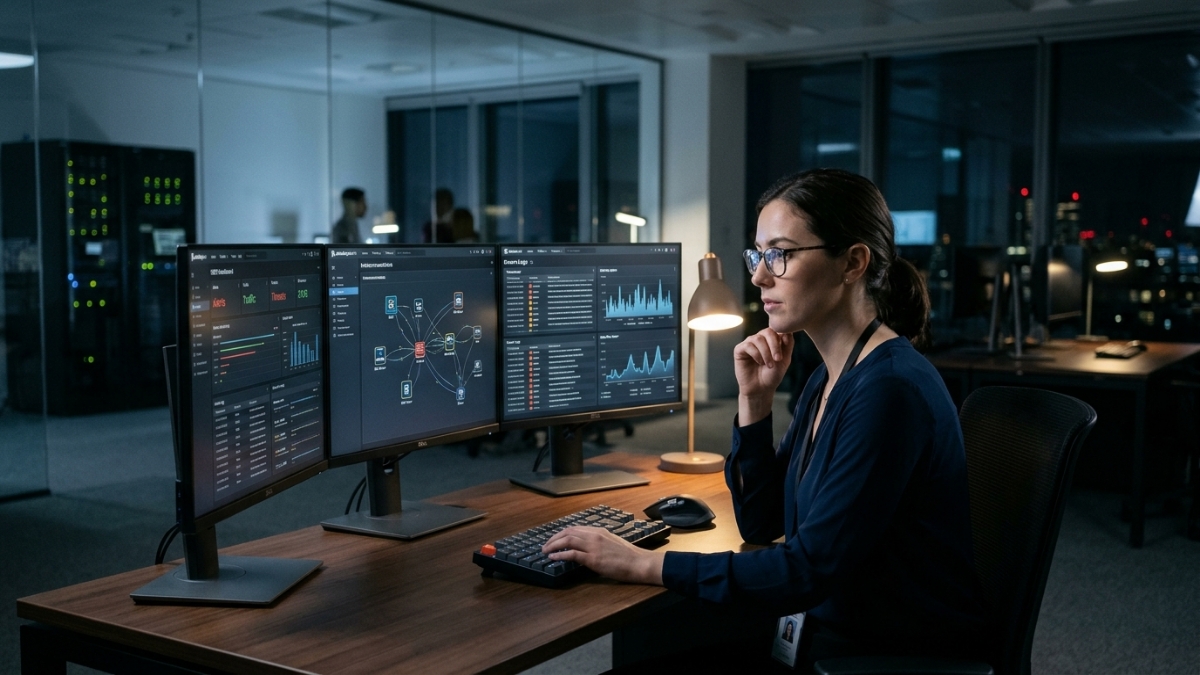
Bugün kurumsal teknoloji bütçelerine baktığınızda siber güvenlik harcamalarının rekor seviyelere ulaştığını görürsünüz: Yeni nesil bulut tabanlı XDR sistemleri, yapay zekâ destekli SIEM platformları, otomatik tehdit avlama yazılımları ve her çeyrek yenilenen lisans faturaları. Şirketler altyapılarını görünmez dijital duvarlarla çevrelerken, modern siber savaşın kaderini belirleyen asıl cephe çoğu zaman gözden kaçırılıyor: O sistemleri tasarlayan, kural setlerini yazan, yapay zekâ araçlarını denetleyen ve her gün o klavyelerin başında çalışan insan.
"Saldırganlar artık sadece sistem açıklarını aramıyor; algoritmalarla insan zaaflarını, yetkilendirme boşluklarını ve denetimsiz yapay zekâ entegrasyonlarını hedef alıyor. Savunma tarafında ise teknolojiyi körü körüne satın alanlar değil, arkasındaki mantığı yönetebilen yetkin ekipler ayakta kalıyor."
Teknoloji yatırımları tek başına kurumsal bir dokunulmazlık sağlamaz. Güvenlik stratejinizi ekiplerin analitik refleksleri, güncel metodolojik bilgisi ve tehdit bilinci üzerine inşa etmediğiniz sürece, en pahalı güvenlik yazılımları bile saniyeler içinde etkisiz hale gelebilir.
2026 Siber Güvenlik Verileri: Tehditlerin Gerçek Anatomisi
Güvenlik yatırımlarının neden tek başına yeterli olmadığını anlamak için küresel bağımsız araştırma raporlarındaki en güncel bulgulara yakından bakmak gerekir:
- İhlallerin Merkezindeki Değişmeyen Faktör: Verizon DBIR (Data Breach Investigations Report) verilerine göre, küresel çaptaki veri ihlallerinin %62'si doğrudan insan faktöründen (yetkilendirme hataları, çalınan kimlik bilgileri, sosyal mühendislik ve yanlış yapılandırmalar) besleniyor. Üstelik tehdit aktörlerinin yapay zekâ destekli saldırı tekniklerinde ilk erişim kapısı olarak %44 oranında oltalama ve kimlik manipülasyonunu kullandığı görülüyor.
- Tarihi Zirveye Ulaşan İhlal Maliyetleri: IBM Cost of a Data Breach Report araştırması, küresel ölçekte bir veri ihlalinin kurumlara ortalama maliyetinin 4.99 milyon dolara çıkarak tarihi bir rekor kırdığını belgeliyor. Kötü niyetli ihlallerin %25'inin artık yapay zekâ destekli (deepfake, otomatik zararlı yazılımlar vb.) olduğu ve bu saldırıların geleneksel ihlallere göre ortalama 1 milyon dolar daha pahalıya patladığı vurgulanıyor.
- Gölge Yapay Zekâ (Shadow AI) ve Yönetişim Açığı: Aynı araştırmaya göre, yapay zekâ kaynaklı güvenlik olayı yaşayan kurumların %92'sinde uygun erişim denetimi bulunmazken, kurumların %68'inde kapsamlı bir yapay zekâ yönetişim politikası dahi yok. Şirket çalışanlarının kurumsal verileri denetimsiz kamuya açık yapay zekâ araçlarına yüklemesi (Shadow AI), ihlal maliyetini vaka başına ortalama 5.39 milyon dolara tırmandırıyor.
- Bulut ve Yapılandırma Riskleri: Gartner Bulut Güvenliği Araştırmaları, modern bulut ortamlarındaki güvenlik açıklarının neredeyse tamamının bulut servis sağlayıcılarının altyapısından değil; kurum içi mühendislerin yaptığı hatalı IAM (Kimlik ve Erişim Yönetimi) tanımları, açık bırakılan portlar ve gevşek şifreleme politikalarından kaynaklandığını gösteriyor.
- Yetkinlik Açığı ve Zaman Tasarrufu: IBM raporunun en çarpıcı çıktılarından biri de şu: Bünyesinde olay müdahale (Incident Response - IR) süreçlerini metodolojik standartlara oturtmuş ve düzenli tatbikatlar yapan kurumlar, ihlal döngüsünü 65 günden fazla kısaltarak ihlal başına ortalama 1.93 milyon dolarlık doğrudan tasarruf sağlıyor.
Bu rakamların ortaya koyduğu gerçek nettir: Siber güvenlik kutudan çıkan bir yazılım değil; kurum içinde inşa edilen, sürekli güncellenen ve yaşayan bir insan yetkinliği kültürüdür.
Güvenliğin Yeni Sınırları: Çevre Savunmasından Kimlik ve Davranışa
Eski dünyada güvenlik stratejisi netti: Şirket binasının çevresine yüksek bir dijital güvenlik duvarı (firewall) örülür, veri merkezinin kapısı kilitlenir ve yerel ağdaki (LAN) herkesin güvenilir olduğu varsayılırdı.
Bugün hibrit çalışma modelleri, çoklu bulut (Multi-Cloud) mimarileri, mikroservisler ve şirket sistemlerine bağlanan yapay zekâ ajanlarıyla şirket sınırları tamamen buharlaştı. Kurumun yeni çevresi artık sunucu odası değil; çalışanların dijital kimlikleri, evlerindeki bağlantı noktaları, uç cihazları ve geliştiricilerin yazdığı her bir satır koddur.
1. DevSecOps ve "Shift-Left" Refleksi
Geleneksel yazılım geliştirme süreçlerinde güvenlik, canlıya çıkıştan bir gün önceki test aşamasında hatırlanan bürokratik bir kontrol kutusuydu. Hızlı dağıtım döngülerinde bu yaklaşım sürdürülemez. Güvenliğin yazılım yaşam döngüsünün en başına (Shift-Left) çekilmesi zorunludur. Kod yazarken OWASP Top 10 prensiplerini, güvenli girdi denetimini ve açık kaynak bağımlılık taramalarını refleks haline getirmemiş bir geliştirici ekibinin ürettiği açıkları hiçbir WAF tek başına engelleyemez.
2. Sıfır Güven (Zero Trust) ve Kimlik Tehdit Algılama (ITDR)
NIST SP 800-207 çerçevesiyle standartlaşan Sıfır Güven mimarisi tek bir temel kurala dayanır: "Asla güvenme, her zaman doğrula." Kurumsal VPN'e bağlı olmak kimseye sistemde serbestçe dolaşma hakkı tanımaz. En Az Yetki (Least Privilege) ilkesi, mikro segmentasyon ve kimlik tehdidi algılama (Identity Threat Detection & Response - ITDR) ancak bu felsefeyi özümsemiş sistem mimarları ve ağ mühendisleri tarafından hayata geçirilebilir.
Savunmayı Standartlaştırmak: Neden Uluslararası Sertifikasyonlar?
Siber güvenlik ekiplerinin yetkinlik seviyesi kişisel meraklara, rastgele forum paylaşımlarına veya deneme-yanılma alışkanlıklarına bırakılamayacak kadar kritiktir. Bir saldırı veya sızıntı anında ekibin ortak bir terminolojiye, uluslararası standartlara ve test edilmiş prosedürlere sahip olması gerekir.
Küresel ölçekte kabul görmüş sertifikasyonlar bu ortak dili sağlar:
| Sertifikasyon / Standart | Odaklandığı Alan | Kuruma Kazandırdığı Doğrudan Değer |
|---|---|---|
| ISC2 CISSP | Stratejik Yönetişim, Risk ve Güvenlik Mimarisi | Güvenlik operasyonlarını iş hedefleri ve yasal regülasyonlarla uyumlu hale getirme, üst düzey kurumsal güvenlik mimarisi kurma. |
| CompTIA Security+ | Tehdit Analizi, Bulut ve Operasyonel Güvenlik | Ağ ve sistem protokollerindeki anomalileri saptama, güvenlik açıklarını erken teşhis etme ve temel savunma reflekslerini tabana yayma. |
| EC-Council CEH | Ofansif Güvenlik ve Etik Hackerlık | Sisteme yapay zekâ çağındaki bir saldırganın gözüyle bakabilme, savunma zafiyetlerini siber korsanlardan önce keşfedip kapatma. |
| ISO/IEC 27001 | Bilgi Güvenliği Yönetim Sistemi (BGYS) | Erişim politikalarının, tedarikçi güvenliğinin ve iş sürekliliği planlarının denetlenebilir ve yaşayan kurumsal süreçlere dönüşmesi. |
Bu standartlara göre yetiştirilmiş ekipler, kriz anında paniğe kapılmaz; önceden belirlenmiş, tatbikatı yapılmış ve kurallara bağlanmış olay müdahale süreçlerini soğukkanlılıkla işletir.
AcademyTech Yaklaşımı: Slaytların Ötesinde, Canlı Laboratuvarda Güvenlik
Siber güvenlik kavramı pasif slayt sunumları veya ezberlenen çoktan seçmeli sınav sorularıyla kazanılamaz. Bir güvenlik uzmanının yeni nesil tehditleri göğüsleyebilmesi için ağ trafiğindeki gizli veri sızıntılarını yakalaması, yetki yükseltme (privilege escalation) girişimlerini durdurması ve canlı simülasyonlarda savunma hattı kurması gerekir.
AcademyTech olarak sunduğumuz kurumsal ve bireysel siber güvenlik eğitim modellerinde 3 temel prensibi benimsiyoruz:
- Uygulamalı Siber Laboratuvarlar (Hands-on Labs): Katılımcılar yalnızca teoriyi dinlemez; izole sanal laboratuvarlarda gerçek saldırı vektörlerini analiz eder, güvenlik duvarı kural setlerini yapılandırır ve olay anı simülasyonlarını birebir deneyimler.
- Rol ve İhtiyaç Odaklı Müfredat: Kurumların mevcut güvenlik olgunluk seviyesini analiz ederek; yazılımcılar için güvenli kodlama, sistem ve bulut yöneticileri için altyapı sertleştirme (hardening), güvenlik analistleri için ise ileri seviye tehdit avcılığı (threat hunting) odaklı özelleştirilmiş eğitim patikaları çiziyoruz.
- Resmi Sınav ve Global Akreditasyon Uyumu: CISSP, CompTIA ve EC-Council gibi global programlarda resmi yetkinlik matrislerini birebir karşılayan akredite içeriklerle ekiplerinizi küresel sınavlara ve sahaya eksiksiz hazırlıyoruz.
Kurumunuzu fidye yazılımlarına (ransomware), yapay zekâ destekli kimlik hırsızlığına ve itibar kaybına karşı koruyacak en güçlü zırh; satın aldığınız yazılımlar değil, o yazılımların başında ne yaptığını çok iyi bilen eğitimli ekiplerinizdir.
Kurumsal Güvenlik Yetkinliklerinizi Güçlendirin
Ekibinizin siber güvenlik yetkinlik açığını belirlemek, kurumunuza özel eğitim yol haritasını çıkarmak ve global sertifikasyon programları hakkında detaylı bilgi almak için bizimle iletişime geçin.
AcademyTech Kurs Kataloğunu İnceleyin